企业办公网信息安全建设方案 深圳市天汇世纪科技网络工程设计全景解析
一、项目背景与安全挑战分析
随着数字化转型的深入推进,企业办公网已从传统的内部文件流转平台,演变为承载核心业务、协同办公与云端应用的关键基础设施。随之而来的安全威胁也日益严峻,包括勒索软件攻击、数据泄露、内部人员误操作以及高级持续威胁(APT)等。对于深圳市天汇世纪科技这样的高科技企业而言,其办公网内流转着大量研发数据、客户信息与商业机密,信息安全建设不仅是技术问题,更直接关系到企业的生存与发展。
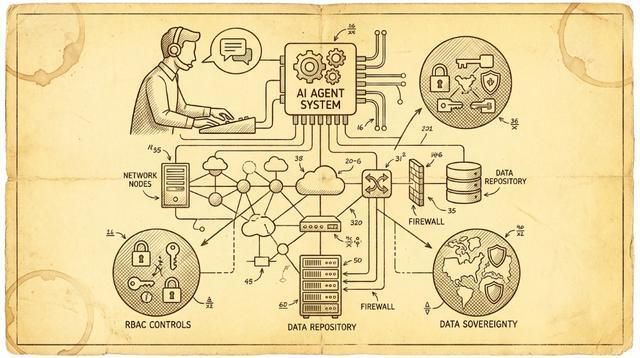
本方案旨在结合天汇世纪科技的实际业务形态与网络架构,提出一套覆盖物理层、网络层、系统层、应用层及管理层的纵深防御体系,实现“进不来、拿不走、看不懂、改不了、跑不掉”的安全目标。
二、安全体系总体设计原则
本方案遵循以下核心原则:
- 纵深防御:不依赖单一安全设备,在各层级部署相应防护措施,形成立体防线。
- 最小权限:用户与设备仅拥有完成其任务所需的最小访问权限。
- 零信任架构:默认不信任任何内外网访问请求,持续验证身份与设备安全性。
- 可审计与可追溯:所有关键操作与流量均留存日志,确保事后可追溯、责任可定位。
- 合规驱动:满足《网络安全法》、等级保护2.0(等保三级)及行业相关标准要求。
- 业务连续性优先:安全措施不应对正常办公造成过度干扰,必要时应提供便捷的例外审批流程。
三、网络工程设计:从边界到终端的立体防护
以下从基础网络架构、边界安全、内网安全、终端安全与数据安全五个层面展开详细设计。
3.1 基础网络架构设计
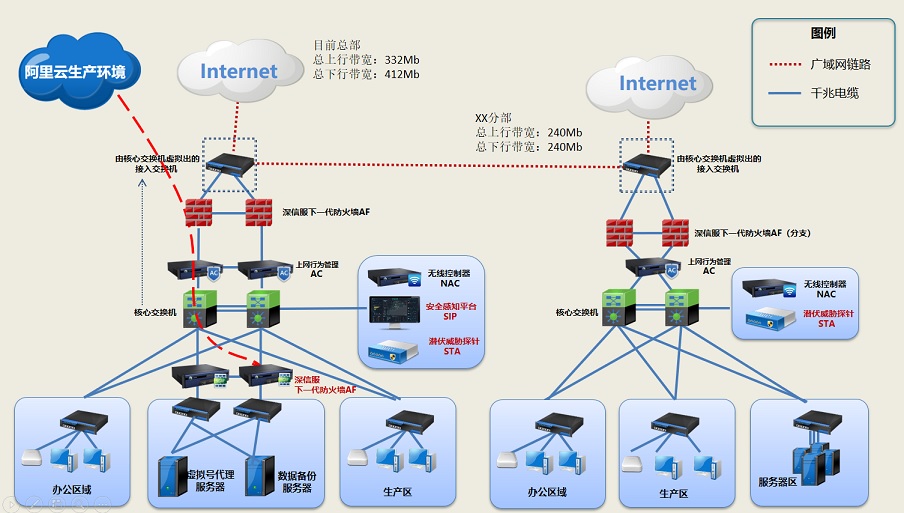
办公网采用“核心-汇聚-接入”三层架构,并进行合理的VLAN划分。
- 核心层:部署两台高性能核心交换机,采用VRRP/堆叠技术实现高可用。核心层对上连接出口防火墙与关键服务器区,对下连接各汇聚交换机。
- 汇聚层:按部门或楼层划分汇聚区域,如研发区、市场区、职能区等。每个汇聚交换机上行双链路至核心,下行千兆至接入。
- 接入层:接入交换机支持802.1X认证,端口安全绑定,防止非法设备接入。
- 无线网络:部署企业级Wi-Fi 6 AP,采用WPA3加密,通过AC统一管理,并为访客网络与员工网络设置独立SSID与隔离策略。
- DMZ区:对外提供服务的Web、邮件、VPN网关等设备放置于DMZ,与内网严格隔离。
- 服务器区:独立VLAN,部署防火墙进行访问控制,重要服务器实现双机热备。
3.2 边界安全设计
边界是抵御外部攻击的第一道防线。
- 出口防火墙:部署下一代防火墙(NGFW),开启入侵防御(IPS)、病毒过滤、URL过滤与应用识别功能。预算允许时可采用双机热备。
- 抗DDoS防护:租用运营商清洗服务或部署本地抗DDoS设备,对流量进行基线学习与异常清洗。
- VPN接入:为远程办公与移动办公人员提供SSL VPN或IPSec VPN接入。建议集成多因素认证(MFA),如短信验证码+密码+Token。
- 上网行为管理:部署上网行为管理设备,限制高风险网站访问,并对带宽进行精细化管理,保障关键业务流畅。
3.3 内网安全与访问控制
内部威胁往往比外部攻击更具破坏性,内网安全不容忽视。
- 网络准入控制(NAC):所有接入终端必须通过802.1X认证或MAC地址白名单,未通过认证的设备将被划分至隔离VLAN,仅能访问补丁服务器与杀毒升级服务器。
- VLAN间访问控制:通过ACL限制不同VLAN之间的访问,例如市场部VLAN不可直接访问研发部服务器,必须经过防火墙或策略路由。
- 微隔离:在服务器区内部部署微隔离软件(或利用虚拟化平台安全组),实现虚拟机之间东西向流量的精细化控制,防止攻击横向扩散。
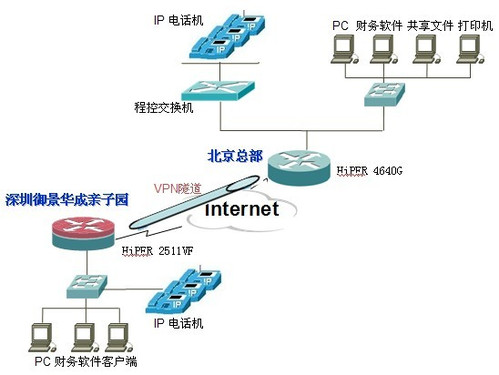
- IPSec VPN(分支互联):若存在分支机构,通过IPSec VPN建立加密隧道,实现总部与分支的安全互联。
3.4 终端安全防护
终端是攻击者的主要突破口,须建立完善的终端安全体系。
- 统一终端管理系统:部署终端安全管理平台(如EDR),集中管理防病毒、补丁分发、外设管控与资产管理。
- 防病毒与EDR:所有办公终端安装企业级防病毒与EDR软件,EDR需具备行为检测与响应能力,能够检测无文件攻击与勒索软件。
- 补丁管理:通过WSUS或第三方补丁管理系统,定期检测并推送操作系统与常用软件补丁,修补窗口控制在7天以内。
- 外设与移动介质管控:禁用或严格审计USB存储设备,必要使用时需加密U盘并经过审批。
- 终端加密:对笔记本电脑启用全盘加密(BitLocker或FileVault),防止设备丢失导致数据泄露。
- 准入合规检查:终端接入网络前须通过合规检查,如是否安装杀毒软件、补丁是否最新、是否存在违规软件。
3.5 数据安全与防泄漏
数据是企业的核心资产,需实施分类分级并采取全生命周期保护。
- 数据分类分级:将数据分为公开、内部、秘密、机密四级,定义不同的访问与保护策略。
- DLP(数据防泄漏):部署网络DLP与终端DLP,监控并阻断敏感数据通过邮件、即时通讯、USB等方式外泄。
- 文档加密:对研发图纸、财务报表等机密文档启用透明加密,内部流转正常,外发后无法打开或显示乱码。
- 数据库审计:部署数据库审计系统,记录所有对核心数据库的访问与操作,识别异常SQL语句。
- 备份与容灾:重要数据实施每日增量备份、每周全量备份,并定期进行恢复演练,确保在勒索软件攻击后能快速恢复。
四、安全管理体系建设
技术手段离不开管理支撑,全员安全意识同样关键。
- 安全制度与流程:制定《办公网安全管理办法》《账号与权限管理制度》《安全事件应急预案》等文件,并定期评审更新,确保制度落地有责、执行有据。
- 安全组织架构:设立信息安全领导小组,由分管技术的副总担任组长,成员包括IT、HR、法务与业务部门负责人;下设应急响应小组,负责日常监控与事件处置。
- 人员安全意识培训:新员工入职须接受安全培训并签署保密协议;全员每季度参加一次钓鱼邮件演练与安全意识考试,考试成绩纳入个人绩效考核。
- 账号与权限管理:统一身份认证(如LDAP或AD),实施双因素认证;每季度进行账号清理,删除离职人员账号;特权账号实行密码托管与操作录屏。
- 安全监控与响应:部署SOC或日志审计系统,集中采集网络设备、安全设备与服务器的日志;设定告警规则,关键事件5分钟内告警并通过短信/邮件/电话通知责任人;每年至少开展一次应急演练。
- 供应链与外包管理:对外包人员实行临时账号与最小权限,操作全程录像;并与供应商签订安全保密协议,明确数据安全责任义务。
- 合规性检查:依据《网络安全法》与等保2.0三级要求,每年开展一次自查与风险评估,发现问题限期整改。
五、实施计划与预算评估
建议分三期实施:
- 一期(1-2个月):完成基础安全加固,包括出口防火墙升级、NAC部署、杀毒统一管理、网络VLAN整理。
- 二期(3-5个月):部署EDR、DLP、终端加密与上网行为管理,完善日志审计与数据库审计。
- 三期(6-9个月):实施微隔离、容灾演练与安全制度体系落地。
预算方面,视企业规模不同,一般安全投入占整体财务预算比例不宜低于5%。具体费用需根据天花板需求做定制化调查。本方案可按需增减模块,如无研发数据,可暂缓第一优先级之外的DLP。
六、预期效果与
通过以上措施,天汇世纪科技办公网预期实现:非法接入减少90%以上,终端感染病毒几率下降85%,敏感数据泄露事件基本杜绝,同时满足等保合规要求。本方案以业界成熟实践为蓝本,结构坚实且适合企业自身的访问特征与安全管理基础;在全网统筹下的精细化办公安全治理推进中,定能全方位强化网络实战能力,支持行业的智能化升级工程,占据领先地位并能产生深远的实际防护效力。
如若转载,请注明出处:http://www.shouhuoe.com/product/3.html
更新时间:2026-10-15 05:31:16