校园网组建方案设计与网络工程设计
一、引言
随着教育信息化的不断深入,校园网已成为学校教学、科研、管理和服务的重要基础设施。一个设计合理、运行稳定的校园网络,能够为师生提供高速、安全、便捷的网络环境,支撑智慧校园各类应用。本文旨在提出一套完整的校园网组建方案,并阐述网络工程设计的关键要点。
二、需求分析
- 用户规模:根据学校类型(如大学、中学)确定用户数量,考虑师生比、终端设备数(PC、手机、平板、IoT设备等)。
- 业务需求:包括教学(多媒体教室、在线学习平台)、办公(OA、邮件)、科研(高性能计算、文献检索)、生活(一卡通、视频监控)等。
- 性能需求:核心层高吞吐、低延迟;接入层支持千兆到桌面;无线网络全覆盖且支持无缝漫游。
- 安全需求:用户认证、访问控制、防病毒、防攻击、数据加密、日志审计。
- 管理需求:集中管理、智能运维、可扩展性、易维护性。
三、网络架构设计
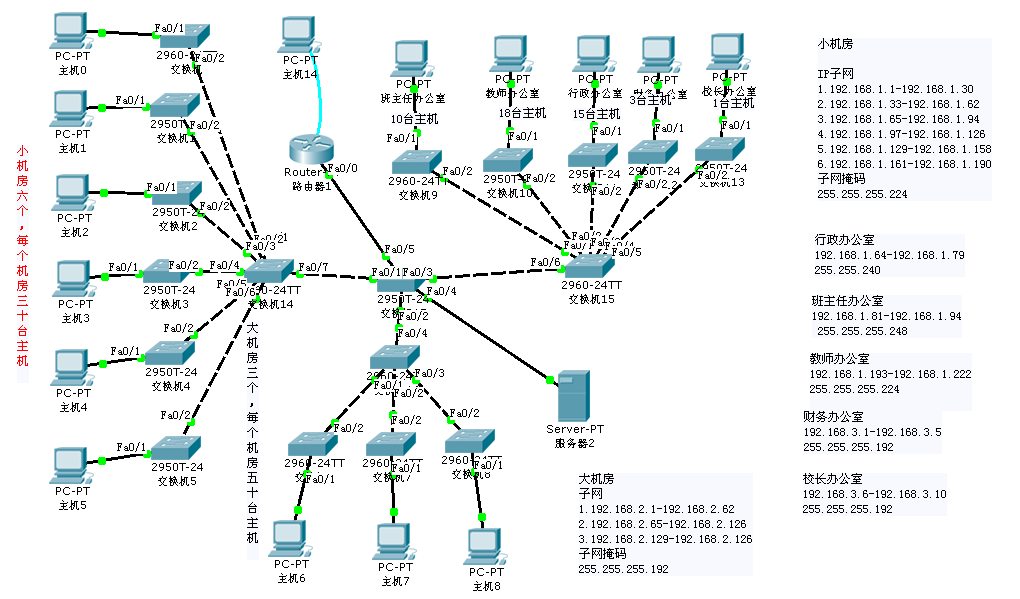
采用经典的三层架构:核心层、汇聚层、接入层。对于大型园区,可增加出口层(边界层)。
1. 核心层
- 设备选型:双机热备的高性能核心交换机,支持大容量交换和路由。
- 作用:高速数据交换,连接各汇聚层设备,并实现与出口层互联。
- 冗余设计:采用双核心,使用VRRP/HSRP等协议实现网关冗余。
2. 汇聚层
- 设备选型:三层交换机,具备路由和策略控制功能。
- 作用:汇聚接入层流量,进行区域划分(如教学楼、宿舍楼、办公楼),实施安全策略。
- 链路聚合:与核心层通过多链路互联,提高带宽和可靠性。
3. 接入层
- 设备选型:二层交换机或无线AP,支持PoE供电。
- 作用:连接用户终端,提供端口安全和接入认证。
- 有线接入:每个房间或教室部署千兆接入交换机。
- 无线接入:部署支持Wi-Fi 6的AP,实现全覆盖和负载均衡。
四、网络出口与安全设计
- 出口设备:部署下一代防火墙(NGFW)和路由器,连接运营商网络,实现NAT、VPN、流量控制。
- 安全策略:
- 用户认证:采用802.1X、Portal认证,对接统一身份认证平台。
- 访问控制:基于角色的访问控制(RBAC),划分VLAN,限制非法访问。
- 威胁防护:IPS/IDS、防病毒、DDoS防护。
- 日志审计:日志服务器记录网络行为,满足合规要求。
- 出口负载均衡:多运营商链路负载均衡,提高外网访问体验。
五、IP地址与VLAN规划
- IP地址:采用私有地址(如10.0.0.0/8),通过NAT访问互联网。按区域划分子网,如教学区、宿舍区、办公区等。
- VLAN规划:根据功能或地理位置划分VLAN,如VLAN 10-教学,VLAN 20-宿舍,VLAN 30-办公,VLAN 40-服务器,VLAN 50-管理。
- DHCP服务:部署DHCP服务器,动态分配IP地址,减少管理负担。
六、综合布线系统
- 布线标准:遵循TIA/EIA-568标准,采用超五类或六类双绞线,支持千兆到桌面。
- 光缆:楼宇间采用单模或多模光纤,支持万兆骨干。
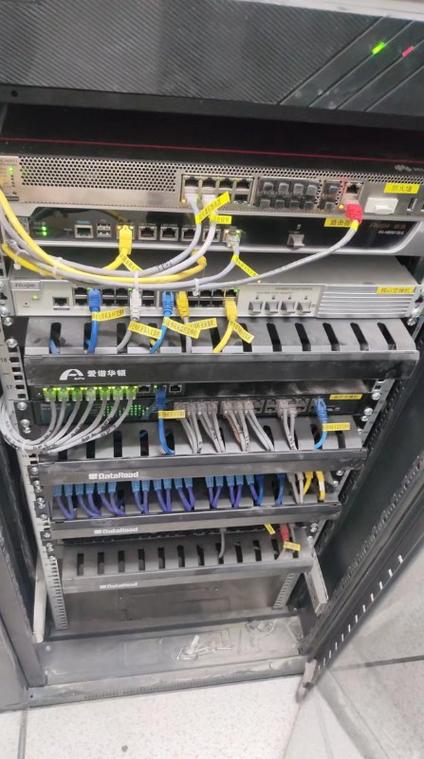
- 机柜与配线:每栋楼设置设备间,配备机柜、配线架、UPS等。
- 无线点位:根据信号覆盖模拟,确定AP安装位置和数量。
七、高可用与冗余设计
- 设备冗余:核心设备双机热备,汇聚设备堆叠或VRRP,接入设备链路冗余。
- 链路冗余:关键链路采用双上行,生成树协议(STP/MSTP)防止环路。
- 电源冗余:重要设备配备双电源和UPS。
- 备份与恢复:配置文件定期备份,关键服务器集群化。
八、网络管理与运维
- 网管系统:部署统一网管平台,实现设备监控、拓扑发现、性能分析、故障告警。
- 自动化运维:利用SDN、Ansible等工具实现自动化配置和批量部署。
- 用户自助:提供在线自助服务,如密码修改、网络报修。
- 网络安全培训:定期对师生进行网络安全教育。
九、方案实施与验收
- 实施步骤:需求调研→方案设计→设备选型→综合布线→设备安装→配置调试→测试优化→试运行→验收。
- 测试内容:连通性测试、性能测试(吞吐量、延迟)、安全测试、漫游测试、冗余切换测试。
- 验收标准:满足设计要求,符合国家标准,文档齐全。
十、
校园网组建是一项系统工程,需要综合考虑需求、技术、成本和管理。通过合理的架构设计、安全策略、冗余机制和运维管理,可以构建一个高性能、高可靠、易扩展的校园网络,为智慧校园建设奠定坚实基础。随着SDN、Wi-Fi 7、IPv6等新技术的发展,校园网还需持续演进。
如若转载,请注明出处:http://www.shouhuoe.com/product/22.html
更新时间:2026-10-15 11:04:32