企业网络规划与搭建 从需求分析到工程实施的全流程设计指南
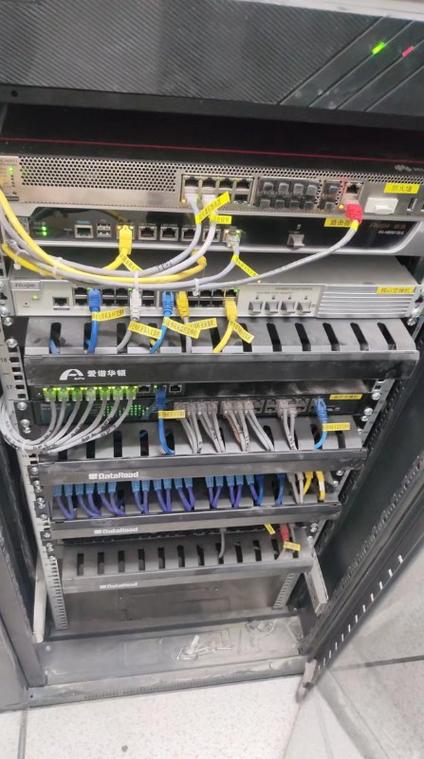
在数字化转型的浪潮中,企业网络已从简单的连接工具演变为支撑业务运营、数据驱动决策和创新的核心基础设施。一个科学规划、严谨设计并规范搭建的企业网络,不仅关乎日常办公效率,更直接影响企业的敏捷性、安全性和长期竞争力。本文将从网络工程设计的专业视角,系统阐述企业网络规划与搭建的关键步骤、设计原则及实施要点。\n\n## 一、需求分析:网络工程的基石\n\n任何网络工程设计都始于对业务需求的深度理解。需要关注三个层面:\n\n- 业务需求:明确企业规模、组织架构、地理位置分布、核心业务应用(如ERP、CRM、视频会议)及其带宽、时延、可靠性要求。\n- 技术需求:用户数量与增长预测、终端类型(PC、移动设备、IoT)、网络服务(有线/无线/VPN)、数据流向及流量模型。\n- 约束与目标:预算范围、合规要求、现有IT资产复用、可扩展性及未来3-5年的技术演进方向。\n\n输出物:网络需求规格说明书,作为后续设计的唯一依据。\n\n## 二、逻辑网络设计:架构与拓扑选择\n\n企业网络通常采用分层模型设计:\n\n- 核心层:负责高速数据交换与路由,要求高可靠、低时延(如双核心冗余)。\n- 汇聚层:策略实施(ACL、QoS)、路由聚合、VLAN间路由。\n- 接入层:连接终端,提供端口安全、 PoE供电、VLAN划分。\n\n拓扑选择:\n- 小型企业:单层扁平(核心+接入)。\n- 中大型企业:三层架构,园区网多采用星型+环网冗余。\n- 多分支:总部-分支VPN(如DMVPN或SD-WAN)。\n\n关键设计要素:\n- IP地址规划:采用私有地址(RFC 1918),按VLAN/部门划分子网,使用VLSM/Prefix Delegation预留扩展空间。\n- VLAN划分:按业务或部门隔离广播域,如VLAN 10-办公,VLAN 20-服务器,VLAN 30-无线访客。\n- 路由协议:中大型网络部署OSPF或EIGRP,边界运行BGP接入多运营商。\n- 冗余设计:链路聚合(LACP)、VRRP/HSRP网关冗余、STP防环(使用RSTP/MSTP)。\n\n## 三、物理网络设计:设备选型与综合布线\n\n逻辑设计需要落地为具体的设备与线缆方案:\n\n设备选型原则:\n- 核心交换机:高背板带宽、模块化、支持虚拟化(如Cisco StackWise、H3C IRF)。\n- 接入交换机:24/48口千兆,任意4口千兆上联,可选PoE+。\n- 无线AP:Wi-Fi 6,支持WPA3、智能天线,采用集中管理(AC控制器或云管理)。\n- 安全设备:下一代防火墙(NGFW)把守互联网边界,可选IDS/IPS和上网行为管理。\n\n综合布线系统:\n- 采用ANSI/TIA-568标准,六类/超六类双绞线或光纤到楼层。\n- 机柜规范:冷热通道分离,双路PDU,接地防雷。\n - 弱电间与楼层配线架(IDF)位置覆盖半径≤90米。\n\n## 四、网络安全体系设计\n\n安全应从网络设计之初嵌入:\n- 边界安全:NGFW启用人侵防御、反病毒、URL过滤,设置DMZ区对外发布服务。\n- 访问控制:基于802.1X或Portalportal认证,动态下发VLAN/ACL,深信服等实现角色权限。\n- 隔离与微分段:引入内部防火墙或ACI/SD-WAN实现东西向流量安全。\n- 远程接入:使用SSL VPN或WireGuard方式,结合MFA认证。\n- 监控审计:部署日志服务器、NetFlow采集器,与SIEM结合。\n\n## 五、实施与搭建流程\n\n网络搭建依照工程设计有序推进:\n1. 施工与安装:机柜、布线、设备上架上电。\n2. 基础配置:交换机VLAN、Trunk,路由器接口及路由协议。\n3. 地址分配:DHCP中继、DNS。\n4. 安全初装:防火墙策略、NAT到外网。\n5. 无线网络配置:SSID(企业/访客)、射频优化。\n6. 联调和冗余/负载测试:断掉主链路确认核心不掉线。\n7. 业务系统配合测试:ERP、对互联网带宽测试。\n8. 上线切换手册和回退预案方案,安排交付资料与竣工初验结束。\n \n## 六、测试、验收与优化\n\n#### 上线剪庞前应注意提前进行下列检查项目:\n- 连通性─同网之间访问、带宽和时廷Dela证明满足服务级SLAs。\n- 冗余机制验证:实现线路级备份恢复(断开观察切换是否成功<50ms不会导致由于会话性而导致落连线临对出现强烈干扰。 后续关注流量流向并长时期继续加强和Perime评估及时进行 \n \n##、持续运维与未来演进\n\n数字化企业网络包括:借助Al增强的\nAIOps必每一点提高己稳定增精。
如若转载,请注明出处:http://www.shouhuoe.com/product/15.html
更新时间:2026-10-15 02:03:06